

Nuestro cliente estuvo a punto de caer en esta estafa por email: 4 claves para detectar un correo fraudulento
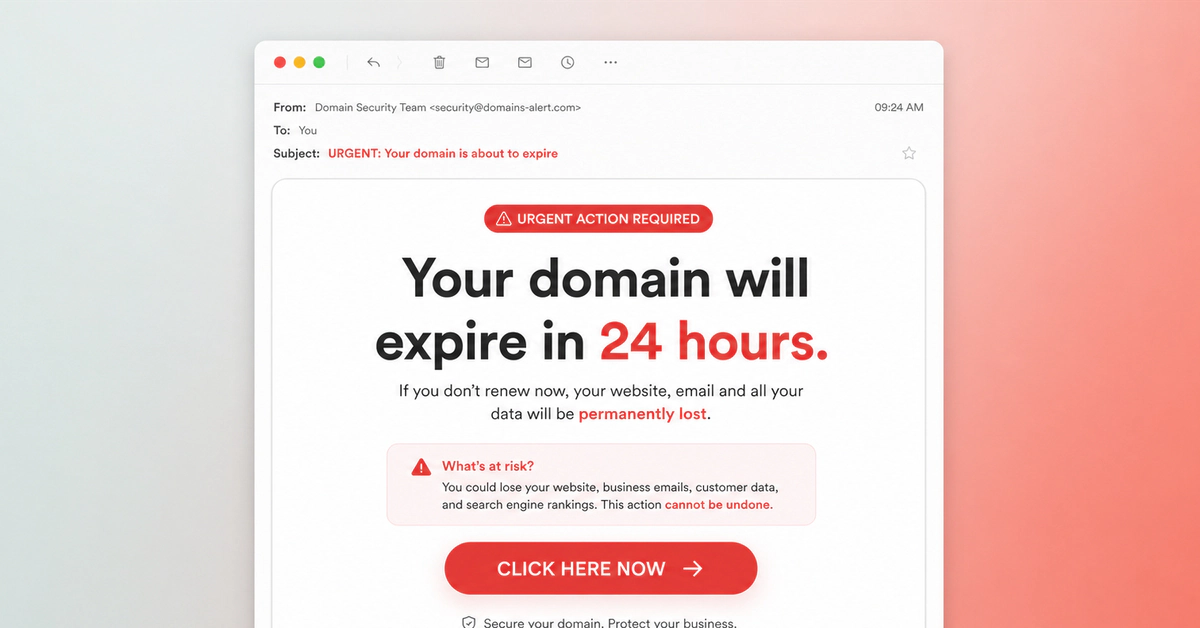
Hace unos días, uno de nuestros clientes nos reenvió un correo electrónico con una pregunta bastante preocupante:
«¿Esto es real? Me dicen que mi dominio ha expirado y que tengo que renovarlo urgentemente.»
A simple vista, el mensaje parecía legítimo. Utilizaba el nombre de una empresa conocida, tenía un diseño profesional y transmitía una sensación de urgencia que podría hacer que cualquiera actuara sin pensarlo demasiado.
Después de analizarlo con detalle, confirmamos que se trataba de un correo fraudulento perfectamente diseñado para parecer legítimo. No era un error, ni un aviso real del proveedor, ni una notificación administrativa: era un intento de fraude.
Y lo interesante de este caso no es solo que fuera falso, sino lo bien construido que estaba.
Por eso he querido convertir este ejemplo real en un artículo práctico. Porque si tú gestionas una web, un dominio o cualquier presencia digital, saber cómo detectar un correo fraudulento puede ahorrarte desde un susto hasta una pérdida económica real.
Por qué este correo fraudulento parecía completamente real
A primera vista, el mensaje no levantaba sospechas.
Utilizaba el nombre de una empresa conocida, con su logotipo, tenía un diseño limpio, utilizaba un lenguaje profesional y, sobre todo, jugaba con algo muy poderoso: la urgencia. En este caso, el correo advertía de que el dominio había expirado, que la web podía dejar de funcionar y que, si no se actuaba rápidamente, podía perderse por completo.
Este tipo de mensajes funcionan precisamente porque no intentan convencerte con argumentos técnicos complejos. Funcionan porque activan una reacción emocional inmediata.
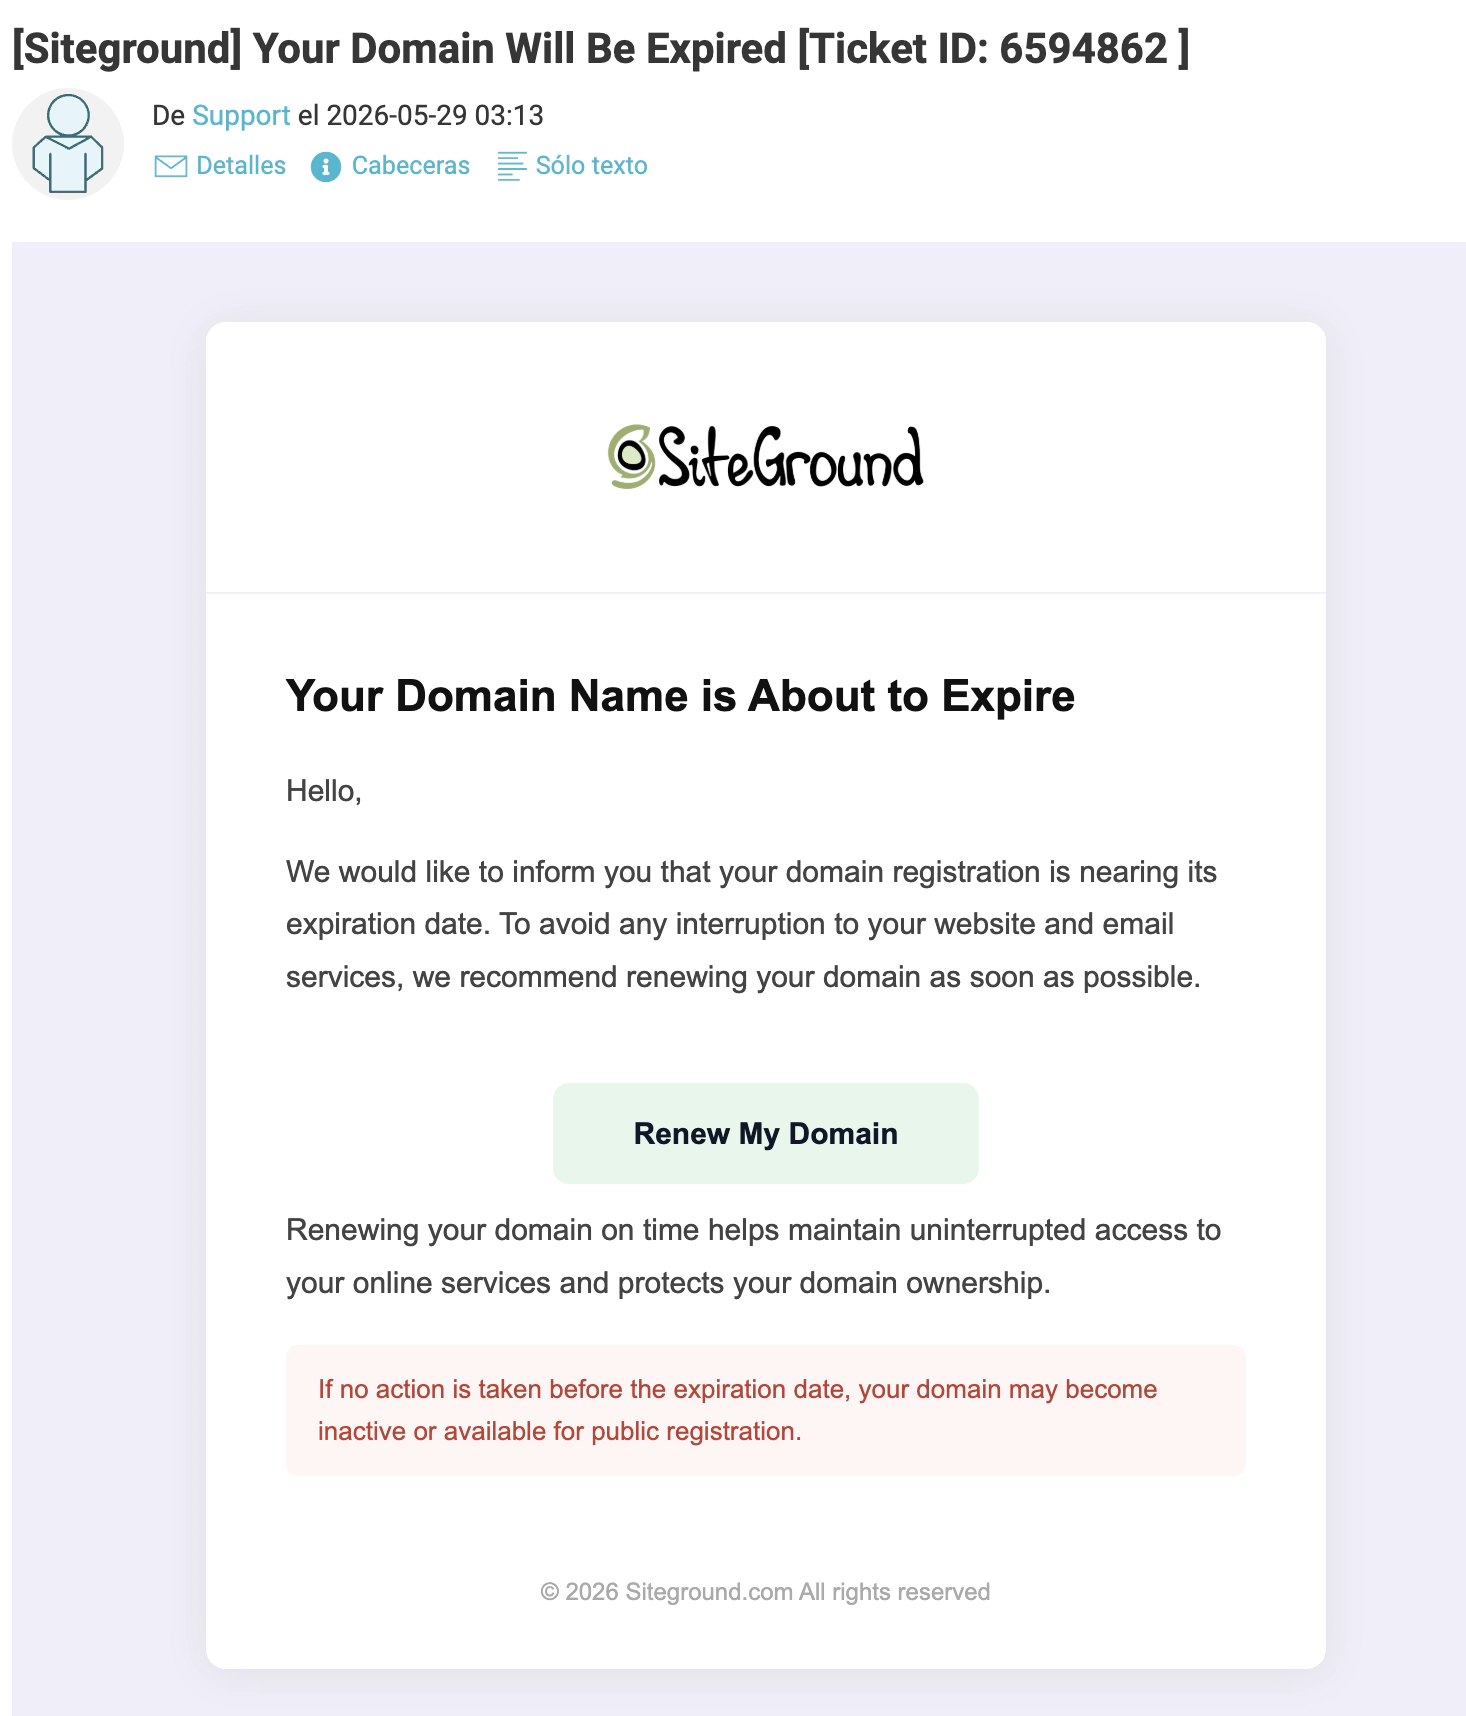
Cuando lees palabras como “urgente”, “expirado”, “último aviso” o “pérdida permanente”, tu cerebro deja de analizar con calma y empieza a reaccionar con prisa. Y ese es exactamente el terreno donde un correo fraudulento tiene más posibilidades de éxito.
En este caso, antes de hacer cualquier acción, empezamos a revisar el mensaje punto por punto.
1. Comprueba si el problema que menciona el correo realmente existe
La primera comprobación fue la más evidente: verificar si el problema que describía el correo era real.
En nuestro caso, el mensaje afirmaba que el dominio había expirado y que era necesario renovarlo de forma urgente. Sin embargo, al acceder directamente al panel del proveedor comprobamos que la fecha de renovación estaba aún muy lejana.
Es decir, el problema simplemente no existía.
Aunque en este caso se trataba de un supuesto problema con un dominio, la misma lógica se aplica a cualquier otro tipo de mensaje. Puede ser un paquete pendiente de entrega, una factura supuestamente impagada, una cuenta bloqueada, una suscripción que va a cancelarse o incluso una alerta de seguridad de tu banco.
La regla siempre es la misma: nunca des por cierta la información de un correo sin comprobarla por una vía oficial.
Si el aviso es legítimo, normalmente también podrás verlo al acceder a tu cuenta real, a la aplicación oficial o al panel de gestión correspondiente. Y si no encuentras ninguna evidencia de ese supuesto problema fuera del correo, es muy probable que estés ante un intento de fraude.
2. Comprueba quién te está enviando realmente el correo
La segunda comprobación es una de las más rápidas y efectivas para detectar un correo fraudulento.
A simple vista, puedes ver que el mensaje parece venir de una empresa conocida. Pero cuidado: el nombre que aparece en tu bandeja de entrada no siempre coincide con la dirección real desde la que se ha enviado el correo.
Para comprobarlo:
1. Abre el correo.
2. Haz clic sobre el nombre del remitente.
3. Busca la dirección de correo completa.
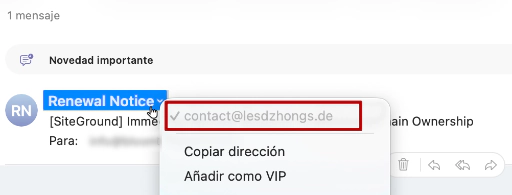
Lo que debes revisar es la parte que aparece después de la arroba (@), es decir, el dominio del remitente.
Por ejemplo, si recibes un correo de una empresa llamada «Empresa X», lo normal es que la dirección termine en algo parecido a:
@empresax.com
o
@correo.empresax.com
Sin embargo, si encuentras algo como:
@gmail.com
@outlook.com
@dominio-raro.net
o cualquier dirección que no tenga relación con la empresa que supuestamente te está escribiendo, ya tienes una señal de alerta.
En nuestro caso, el correo utilizaba la imagen y el nombre de una empresa conocida para generar confianza. Sin embargo, al revisar la dirección completa descubrimos que procedía de un dominio totalmente distinto y sin ninguna relación con esa empresa.
Por sí sola, esta comprobación no siempre confirma que un correo sea fraudulento. Pero cuando el remitente no coincide con quien dice ser, merece la pena detenerse y revisar el resto de señales antes de hacer clic en cualquier enlace.
3. Comprueba a dónde te lleva realmente el enlace
Esta fue probablemente la prueba definitiva.
El correo incluía un botón muy claro que invitaba a realizar una acción inmediata. En nuestro caso era algo parecido a «Renovar dominio ahora», pero podría ser cualquier otro mensaje: «Ver factura», «Recoger paquete», «Confirmar cuenta», «Actualizar datos» o «Evitar la suspensión de tu servicio».
La mayoría de los correos fraudulentos intentan que hagas clic lo antes posible. Por eso, antes de pulsar cualquier botón, hay una comprobación muy sencilla que puedes hacer en apenas unos segundos.
1. No hagas clic en el enlace.
2. Solo coloca el cursor del ratón sobre el botón o enlace.
3. Observa la dirección que aparece en pantalla (suele aparecer en la esquina inferior izquierda).
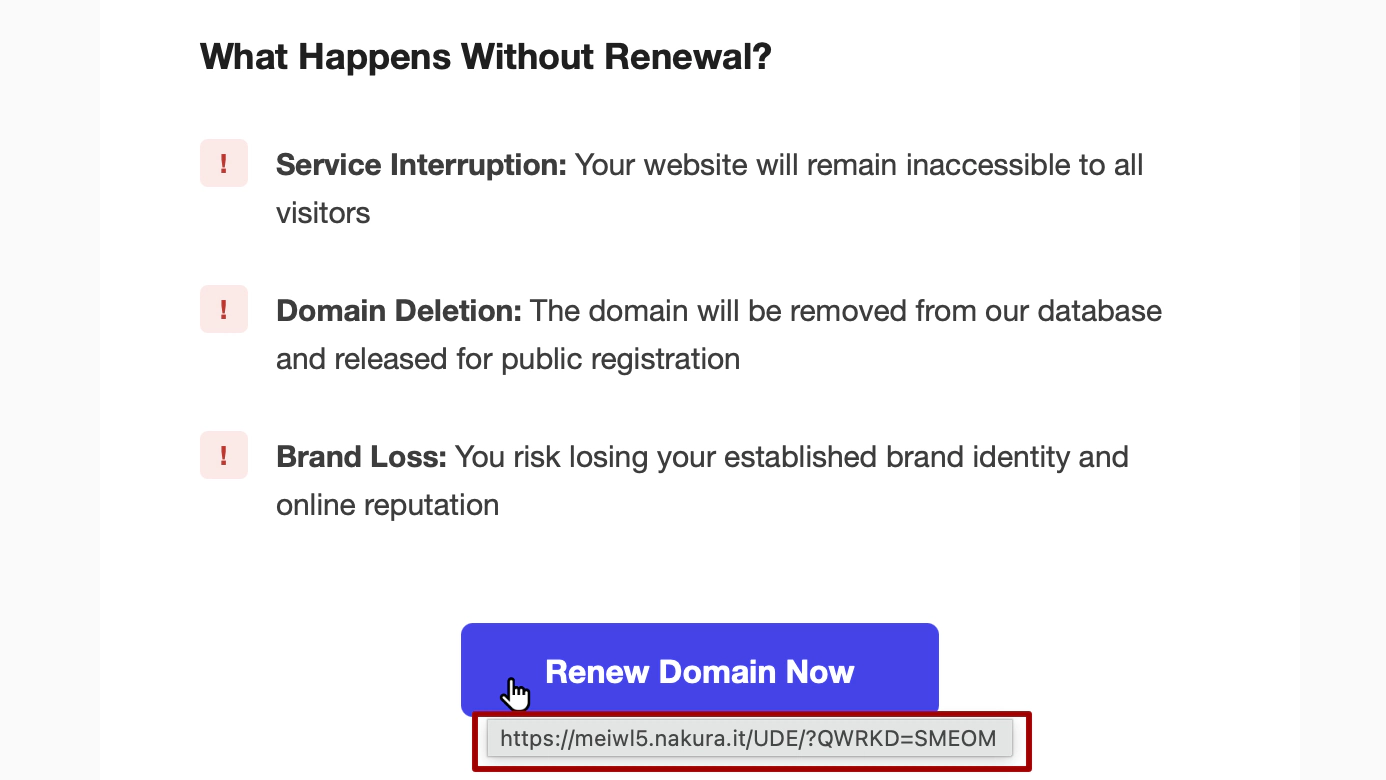
En la mayoría de navegadores, la URL real se mostrará o junto al botón, o en la esquina inferior izquierda de la ventana. De esta forma podrás comprobar a qué página te llevaría el enlace sin necesidad de abrirlo.
Lo que debes revisar es si el dominio coincide con la empresa que supuestamente te está enviando el mensaje. Si, por el contrario, aparece un dominio extraño, desconocido o que no tiene ninguna relación aparente con quien te escribe, ya tienes otra señal de alerta.
En nuestro caso, el botón parecía llevar a la página oficial de la empresa. Sin embargo, al comprobar la URL real descubrimos que apuntaba a un dominio completamente diferente. Esa simple comprobación fue suficiente para confirmar que estábamos ante un correo fraudulento.
Si consultas el correo desde el móvil, esta comprobación suele ser más complicada porque la dirección no siempre se muestra de forma visible. Por eso, cuando tengas dudas sobre un mensaje importante, lo más recomendable es revisarlo desde un ordenador antes de interactuar con cualquier enlace.
4. Los encabezados del correo contaban otra historia
Esta última comprobación es un poco más avanzada, pero puede resultar muy útil cuando todavía tienes dudas sobre si un correo es auténtico o no.
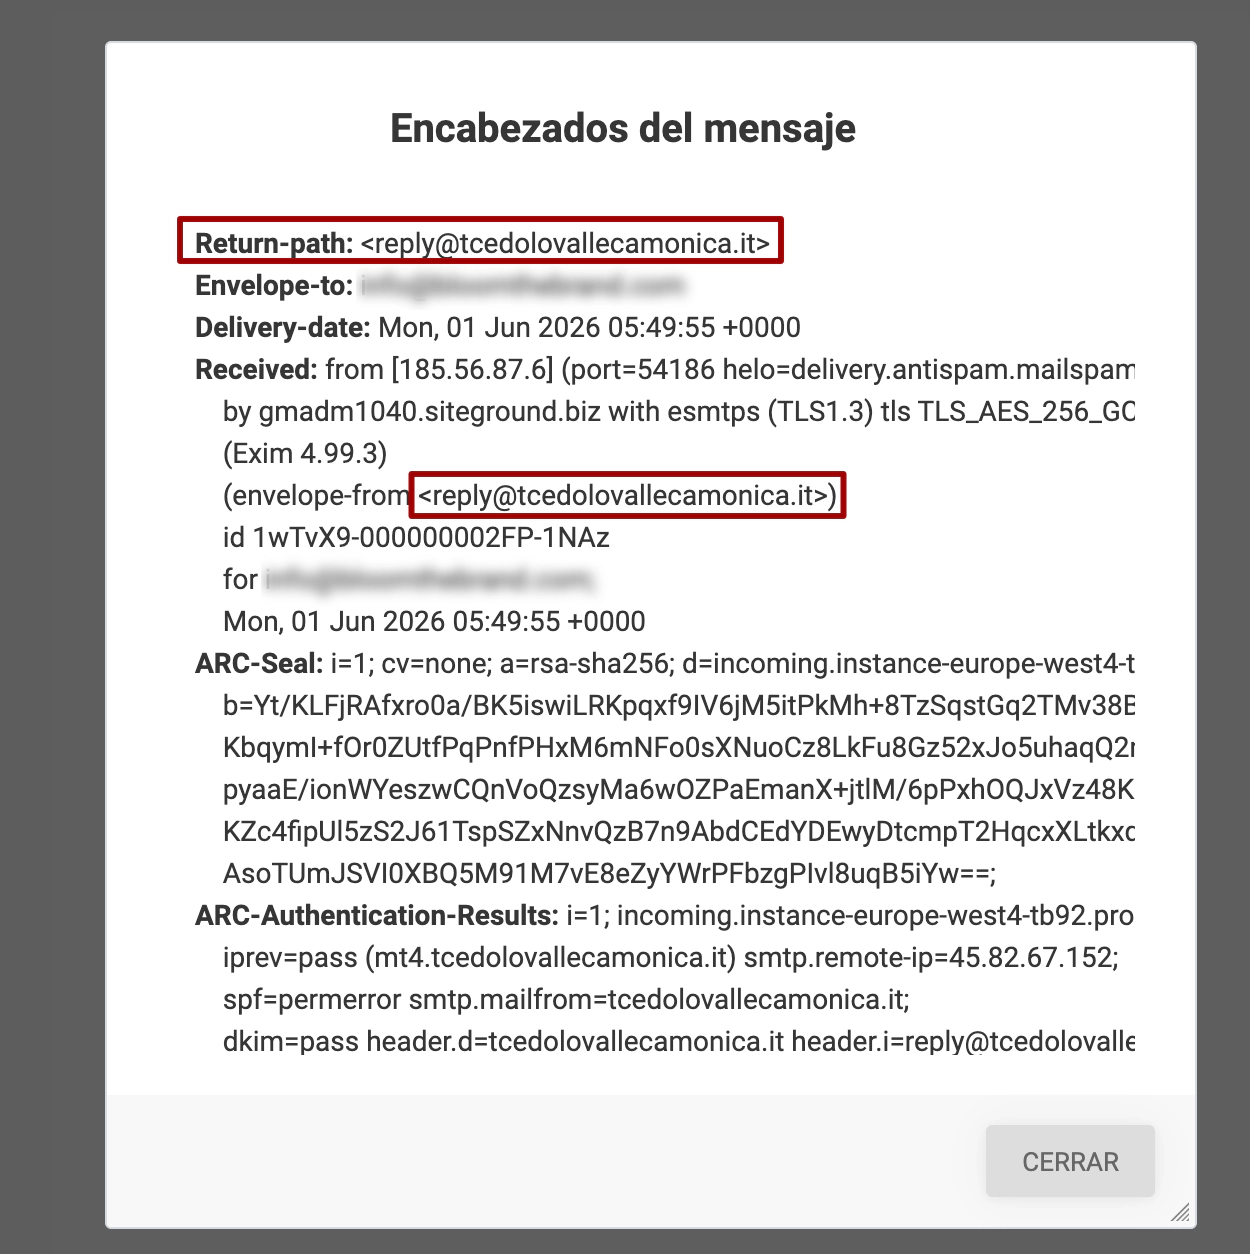
Los encabezados de un correo contienen información técnica sobre el recorrido que ha seguido el mensaje antes de llegar a tu bandeja de entrada. Dicho de forma sencilla: muestran quién lo envió realmente, por qué servidores pasó y qué dominios participaron en el envío.
Para acceder a ellos, normalmente solo tienes que abrir el correo y buscar una opción parecida a:
- Mostrar original
- Ver origen del mensaje
- Ver encabezados completos
- Mostrar código fuente
El nombre exacto cambia según el proveedor de correo que utilices, pero la mayoría ofrecen esta opción.
Una vez abiertos, verás mucho texto técnico. No hace falta entenderlo todo. Lo más útil es buscar algunas pistas concretas:
1. Busca el campo «From:» o “Return-path”
Aquí podrás ver la dirección real desde la que se envió el mensaje. Comprueba si coincide con la empresa que supuestamente te está escribiendo.
2. Busca nombres de dominio que se repitan varias veces
Si el correo dice venir de una empresa concreta, es normal encontrar referencias a su dominio en diferentes partes de los encabezados. Si aparecen múltiples dominios desconocidos o sin relación aparente, merece la pena investigar un poco más.
3. Revisa si aparecen errores de autenticación
Puede que encuentres referencias a SPF, DKIM o DMARC. No necesitas entender exactamente qué significan estos términos para detectar una señal de alerta, pero si te interesa profundizar un poco más, Google ofrece una explicación bastante clara sobre cómo funciona la autenticación del correo electrónico.
En nuestro caso, los encabezados mostraban varios dominios que no tenían ninguna relación con la empresa que supuestamente enviaba el aviso. Por sí sola no era una prueba definitiva, pero sumada al resto de señales terminó de confirmar que estábamos ante un correo fraudulento.
Qué habría pasado si alguien hubiera caído en el correo fraudulento
Este es el punto más importante del caso.
Porque más allá del análisis técnico, lo relevante es lo que podría haber ocurrido si alguien hubiera hecho clic sin comprobar nada.
Este tipo de ataques suelen formar parte de lo que se conoce como phishing. Se trata de una técnica de fraude que consiste en hacerse pasar por una empresa, servicio o entidad legítima para engañar a la víctima y conseguir dinero, contraseñas, datos bancarios o información personal. Lo preocupante es que muchos de estos mensajes están cada vez mejor diseñados y pueden resultar muy convincentes a simple vista.
En este tipo de estafas normalmente hay tres objetivos posibles:
- El primero es el más simple: cobrar una renovación falsa. La víctima paga creyendo que está renovando un servicio, pero el dinero va directamente a los atacantes sin que ningún servicio real se renueve.
- El segundo es el robo de credenciales. Muchas de estas páginas imitan el aspecto de proveedores reales y solicitan acceso con email y contraseña. Una vez introducidos, los atacantes pueden acceder a cuentas reales.
- El tercero es el robo de datos bancarios, donde se solicitan directamente tarjetas o información de facturación que posteriormente puede ser utilizada o revendida.
En todos los casos, el resultado es el mismo: el usuario cree que está realizando una acción legítima. Pero en realidad está entregando información a un tercero.
¿Qué hacer si has identificado un correo fraudulento?
Una vez has confirmado que el mensaje es fraudulento, no basta con ignorarlo y seguir adelante. Hay algunas acciones sencillas que pueden ayudarte a protegerte a ti y a otras personas.
- Márcalo como spam o phishing desde tu gestor de correo. Esto ayuda a que futuros mensajes similares sean filtrados automáticamente y contribuye a mejorar los sistemas de detección.
- Si el correo suplanta a una empresa concreta, notifícaselo. No es obligatorio, pero muchas empresas disponen de direcciones de correo o formularios específicos para reportar intentos de fraude. Una rápida búsqueda en su centro de ayuda o sección de seguridad suele indicar dónde enviar estos casos.
- Guarda una copia si has interactuado con el mensaje. Si has hecho clic en algún enlace, has descargado archivos o has facilitado información, es recomendable conservar el correo y hacer capturas de pantalla antes de eliminarlo. Pueden ser útiles si necesitas contactar con tu banco, presentar una reclamación o explicar lo sucedido al soporte técnico.
- Si no has interactuado con él, puedes eliminarlo sin problema una vez hayas terminado de revisarlo y reportarlo.
¿Y si ya has hecho clic o has caído en la estafa?
No todo está perdido, pero conviene actuar cuanto antes.
Si has introducido una contraseña, cámbiala inmediatamente y activa la autenticación en dos pasos si el servicio la permite.
Si has facilitado datos bancarios o realizado un pago, contacta con tu banco lo antes posible para informar de la situación. Puedes consultar las opciones disponibles para bloquear movimientos, cancelar tarjetas o iniciar una reclamación.
Y si has utilizado esa misma contraseña en otros servicios, cámbiala también allí. Uno de los errores más habituales es reutilizar contraseñas, y eso puede amplificar el impacto de una filtración.
Lo más importante es actuar rápido. Cuanto antes detectes el problema, más opciones tendrás de minimizar las consecuencias.
Conclusión
Los correos fraudulentos han evolucionado mucho. Ya no son mensajes mal escritos o evidentes. Hoy en día, un correo fraudulento puede tener un diseño impecable, usar un lenguaje profesional y parecer completamente legítimo a primera vista.
Por eso la diferencia ya no está en cómo se ven, sino en cómo los analizamos.
En este caso, bastaron unos minutos de revisión para detectar que el aviso era falso y que el dominio no había sufrido ningún problema.
En Bloom The Brand trabajamos cada día con marcas digitales, diseño web y estrategia online. Y si algo vemos constantemente es esto: la seguridad no es un añadido, es parte de la experiencia de una marca.
Porque una web bien diseñada no solo tiene que verse bien. También tiene que proteger a sus usuarios. Y ayudarles a no caer en errores que hoy, más que nunca, están diseñados para parecer reales.

